IA generativa no trabalho pode economizar tempo, mas também transformar um pedido inocente em um incidente de privacidade. Entenda como usar chatbots sem entregar informações que a empresa não poderia perder.
A pergunta não é apenas o que a IA consegue fazer
Chatbots conseguem resumir documentos, organizar ideias, revisar textos, sugerir código e responder perguntas em poucos segundos. Essa facilidade faz com que muitas pessoas passem a colar no campo de conversa tudo o que precisam analisar.
O problema é que o texto enviado deixa de ser apenas um rascunho local. Ele passa a ser processado por um sistema que pode ter regras próprias de retenção, treinamento, revisão humana, integração e segurança.
Antes de perguntar se uma ferramenta é inteligente o bastante, a organização precisa saber se está autorizada a compartilhar aquele dado, com quem ele será processado e por quanto tempo poderá permanecer acessível.
O que pode estar escondido em um pedido aparentemente comum
Um contrato pode conter nomes, valores, estratégias de negociação, cláusulas de exclusividade e informações sobre clientes. Uma planilha pode reunir salários, telefones, números de documentos ou dados de saúde. Um chamado técnico pode revelar credenciais, endereços internos e detalhes de vulnerabilidades.
Mesmo quando o usuário remove o nome de uma pessoa, a combinação de cargo, data, cidade, empresa e situação pode permitir a reidentificação. Dados aparentemente anônimos nem sempre são impossíveis de relacionar.
A ANPD destaca que sistemas de IA podem envolver tratamento de dados pessoais, falta de transparência e vieses. Isso significa que privacidade não é um detalhe jurídico acrescentado depois do produto; ela faz parte do desenho do uso.
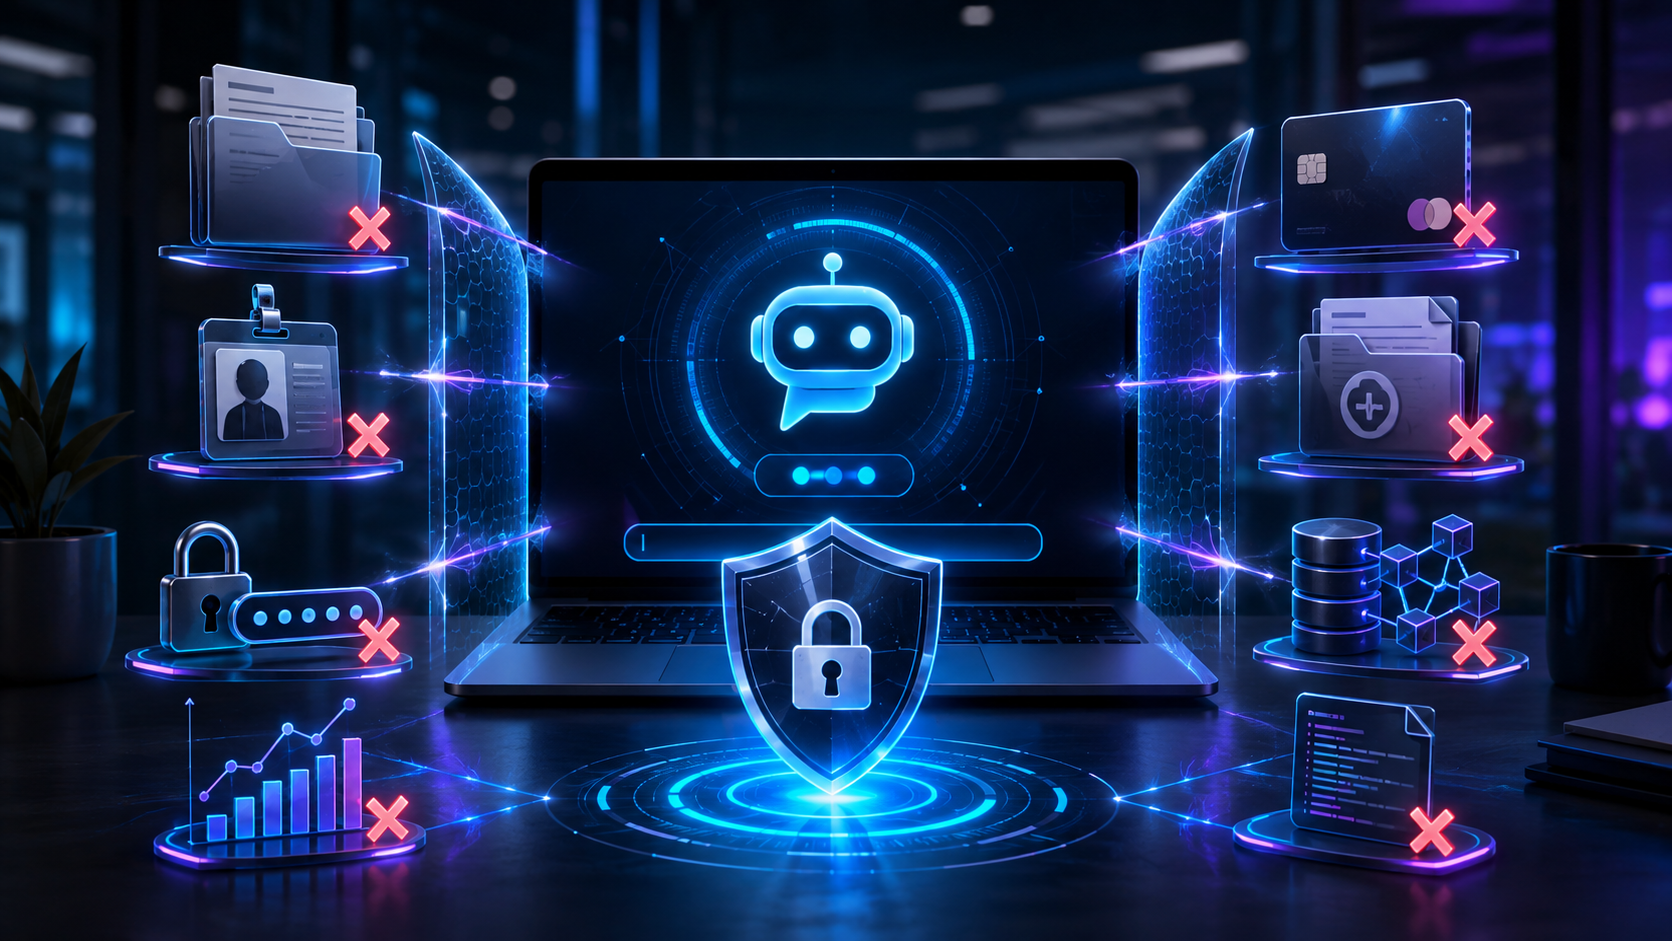
- senhas, tokens, chaves de API e códigos de acesso;
- documentos médicos, bancários, trabalhistas ou jurídicos identificáveis;
- informações estratégicas que ainda não foram divulgadas;
- dados de crianças e adolescentes;
- código proprietário ou detalhes de infraestrutura sem autorização.
O risco não está só no treinamento do modelo
É comum imaginar que o único risco é uma empresa usar a conversa para treinar modelos futuros. A exposição pode acontecer antes disso, por meio de uma conta comprometida, um histórico compartilhado, uma extensão de navegador, um conector mal configurado ou um agente com permissões excessivas.
O projeto de segurança da OWASP classifica a divulgação de informação sensível como um risco próprio de aplicações com modelos de linguagem. O problema pode aparecer na entrada, no armazenamento, no contexto recuperado ou na resposta entregue a outra pessoa.
Também existe o risco de o usuário aceitar uma resposta que parece convincente, mas foi produzida com dados incompletos ou instruções mal interpretadas.
Minimização é melhor do que confiar na memória
A prática mais segura é reduzir o dado antes de enviá-lo. Em vez de colar um contrato inteiro, substitua nomes por marcadores e envie apenas a cláusula que precisa ser comparada. Em vez de compartilhar uma base de clientes, crie uma amostra fictícia com a mesma estrutura.
A minimização também facilita a revisão. Quanto menor o contexto enviado, mais fácil verificar se não sobraram informações pessoais, segredos comerciais ou instruções escondidas.
Não se trata de apagar toda utilidade. O objetivo é enviar o mínimo necessário para a tarefa, mantendo a resposta possível sem expor o que não precisa estar no pedido.
- troque nomes, e-mails e números por identificadores fictícios;
- remova metadados, comentários e abas ocultas de arquivos;
- use dados sintéticos quando o objetivo for testar uma estrutura;
- separe a tarefa de análise do arquivo que contém a identificação real.
Uma política útil precisa dizer o que fazer
Proibir genericamente “usar IA” costuma produzir dois resultados ruins: pessoas deixam de usar ferramentas úteis ou passam a utilizá-las sem informar ninguém. Uma política melhor define categorias de dados, ferramentas aprovadas, finalidades permitidas e responsáveis por revisar resultados.
O guia brasileiro de IA generativa do Governo Digital organiza riscos e boas práticas para adoção responsável. O NIST, por sua vez, recomenda uma abordagem de gestão de riscos que considera validade, segurança, transparência, privacidade e impactos ao longo do ciclo de vida.
A política também deve explicar como denunciar um erro, cancelar uma integração e recuperar uma conta. Segurança depende de resposta, não apenas de uma lista de proibições.
O chatbot não deve receber mais autonomia do que precisa
Uma ferramenta que apenas sugere um texto tem um risco diferente de um agente que consulta sistemas, altera cadastros, envia mensagens e autoriza compras. Cada permissão adicional aumenta o impacto de uma instrução errada ou maliciosa.
A expansão de automações também aparece na matéria sobre agentes de IA no WhatsApp.
O princípio da menor autoridade ajuda a limitar esse alcance. O sistema deve acessar somente os dados e ações necessários para aquela tarefa, registrar o que fez e pedir confirmação antes de efeitos difíceis de reverter.
Prompts bem escritos não substituem controles técnicos. Uma instrução dizendo “nunca revele dados pessoais” pode ajudar, mas não deve ser a única barreira.
Como avaliar uma resposta antes de usá-la
Uma resposta bem escrita pode conter uma premissa falsa, uma citação inexistente ou uma recomendação inadequada ao contexto. O risco aumenta quando o conteúdo será enviado a um cliente, usado em um contrato, incorporado a um código ou utilizado para decidir sobre uma pessoa.
A revisão deve considerar a fonte dos dados, a data das informações, o impacto do erro e a possibilidade de reproduzir o resultado. Em assuntos sensíveis, a pessoa responsável continua sendo o decisor.
O NIST descreve IA confiável como válida e segura, mas também responsável, transparente, explicável, com privacidade protegida e vieses prejudiciais administrados. Nenhuma dessas propriedades vem automaticamente do fato de o sistema gerar texto fluente.
- qual afirmação exigiria uma fonte externa?
- a resposta está baseada no documento correto?
- há dados pessoais que não deveriam aparecer?
- o texto diferencia fato, hipótese e recomendação?
- quem revisará o resultado antes que ele produza efeito?
O que empresas e profissionais podem fazer agora
A adoção segura não exige esperar um cenário perfeito. É possível começar com casos de baixo risco, como brainstorming, estruturação de ideias, transformação de textos públicos e criação de dados de teste.
Depois, a organização pode mapear quais processos envolvem informação confidencial, quais ferramentas estão sendo usadas e onde existem integrações automáticas. A partir desse inventário, fica mais fácil escolher ambientes empresariais com controles adequados.
O objetivo não é retirar o julgamento humano do fluxo. É deixar claro onde a IA acelera o trabalho e onde uma pessoa precisa conferir, contextualizar e assumir a responsabilidade.
- comece com dados públicos ou sintéticos;
- aprove ferramentas e conectores antes de colocá-los em produção;
- registre versões de prompts, fontes e decisões importantes;
- treine a equipe para reconhecer injeção de prompt e vazamento;
- revise permissões e logs periodicamente.
A produtividade só vale quando preserva confiança
IA generativa pode reduzir tarefas repetitivas e ampliar a capacidade de equipes pequenas. Mas uma economia de minutos não compensa um contrato exposto, uma decisão enviesada ou uma resposta errada enviada em escala.
O uso maduro começa por uma pergunta simples: essa informação poderia ser compartilhada com um fornecedor, publicada por engano ou lida por uma pessoa não autorizada? Se a resposta for não, ela não deve entrar em um chatbot comum.
A tecnologia continuará evoluindo. A regra duradoura é tratar cada prompt como uma transferência de informação e cada resposta como uma sugestão que precisa de contexto, verificação e responsabilidade.